

OT-Sicherheit
Angriffserkennungssysteme für Netzbetreiber sowie Stadt- und Wasserwerke
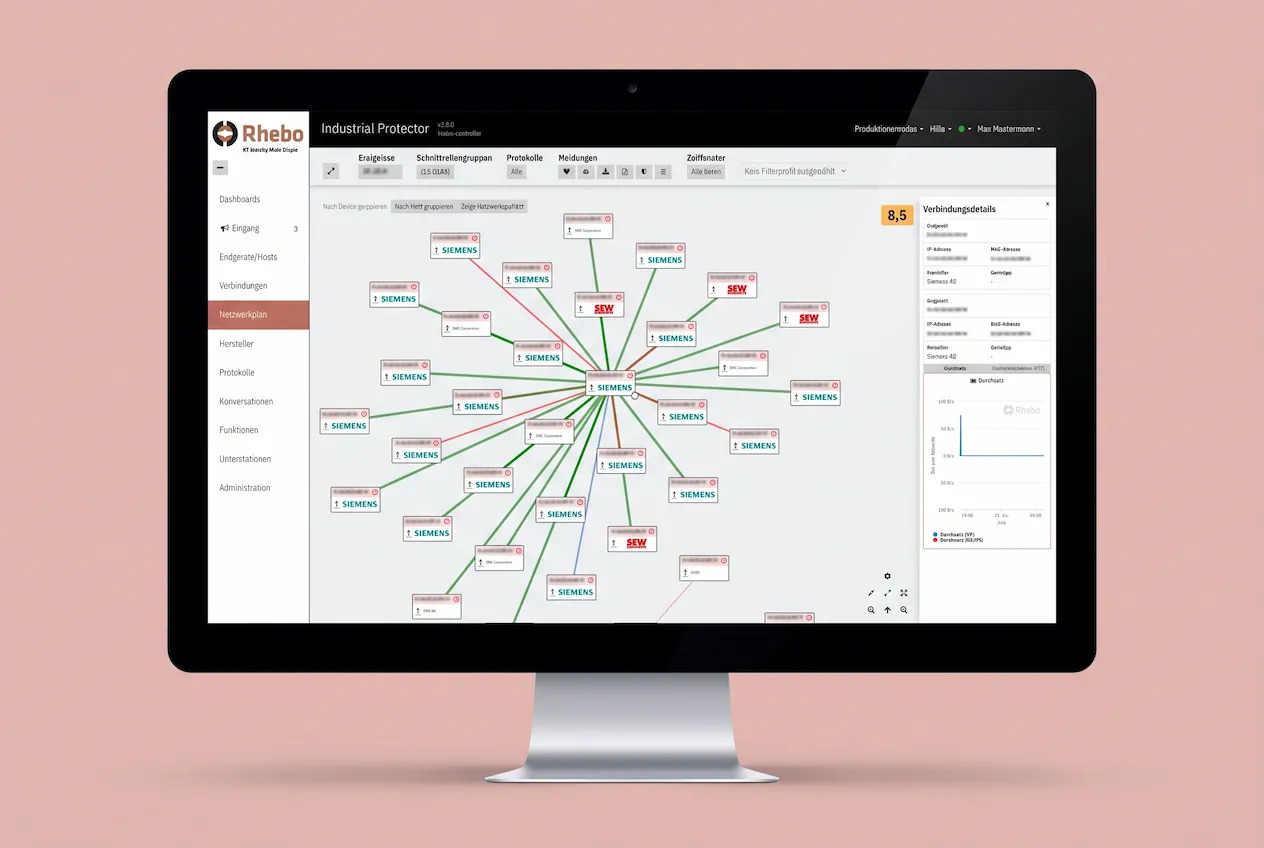
Stadtwerke und kommunale Netzbetreiber stehen unter erheblichem Druck: Neben steigenden regulatorischen Vorgaben wie NIS2 gilt es, die unterbrechungsfreie Versorgung mit Strom, Gas und Wasser abzusichern. In einem Beitrag erläutert Anne Grätz, warum klassische IT-Sicherheitswerkzeuge in komplexen OT- und IoT-Landschaften fehlschlagen und wie passives Netzwerk-Monitoring und Systeme zur Angriffserkennung (SzA) kontinuierliche Sichtbarkeit schaffen, ohne empfindliche Steuerungsprozesse zu beeinträchtigen.
Anlagenverfügbarkeit
Gerade in industriellen Umgebungen wie Umspannwerken, Hoch- und Mittelspannungsnetzen sowie Wasseraufbereitungs- und Kläranlagen steht die Anlagenverfügbarkeit über allem. Cyberangriffe sind (bislang) die geringere Gefahr. Technische Störungen, Netzwerk-Degradation, Ausfälle von Switchen oder Checksummenfehler gehören dagegen zum Alltag.
Ein SzA mit Anomalieerkennung sollte deshalb neben Cybersicherheitssignalen auch technische Fehlerzustände zuverlässig detektieren und melden. So können z. B. abweichende Umlaufzeiten oder Kommunikationsabbrüche frühzeitig registriert und im Rahmen der präventiven Wartung die fehlerbehafteten Geräte lokalisiert und ersetzt / repariert werden oder Fehlkonfigurationen korrigiert werden.
Business Continuity und Cyberresilienz
Nach dem Angriff ist vor nicht nur vor der Wiederherstellung, sondern auch vor dem nächsten Angriff. Um sowohl die Wiederherstellung nachhaltig und sicher zu gestalten als auch auf den nächsten Angriff vorbereitet zu sein, braucht es Wissen darüber:
- welche Systeme betroffen waren,
- wie der Angriff verlief,
- welche Taktiken, Techniken und Verfahren (TTP für Tactics, Techniques, Procedures) die Angreifer genutzt haben.
Ein leistungsstarkes SzA speichert deshalb jede Anomalie in der OT-Kommunikation als Packet Capture (pcap). Darin wird die Anomalie im Detail dokumentiert, wodurch das Investigationsteam im Zuge ihrer forensischen Analyse genau nachvollziehen kann, was während des Angriffs passiert ist und wie die Timeline aussah.
Lieferkettensicherheit
Lieferkettensicherheit ist ein zweischneidiges Schwert. Für die Compliance und das Risikomanagement ist das Thema enorm wichtig. Gleichzeitig ist der Anspruch bzw. die Anforderung, auch innerhalb der Lieferkette die Cybersicherheit sicherzustellen und zu beeinflussen, in der Regel reine Wunschvorstellung. Die wenigsten Lieferanten lassen sich von ihren Kunden in die eigene Cybersicherheit reinreden. Im Grunde muss die Lieferkette wie ein Legacy-System behandelt werden. Was nicht direkt beeinflusst werden kann, muss konsequent überwacht werden. Ein SzA mit Anomalieerkennung unterstützt:
- verändertes Verhalten von OT-Komponenten zu detektieren,
- bekannt gewordene Schwachstellen von Systemen und Komponenten zu detektieren,
- fehlerhafte Login-Versuche (z. B. über VPN oder Fernzugriff) bei Service-Zugängen zu detektieren.
Damit kann die Kompromittierung von Drittanbietertechnologie und -infrastruktur frühzeitig erkannt und der Hersteller gezielt zu mehr Cybersicherheit in der Produktentwicklung und Dienstleistung gedrängt werden.
Fazit
Ein System zur Angriffserkennung in der OT ist für Stadtwerke, Netzbetreiber und Wasserwerke nicht nur ein Tool, um die Compliance mit NIS2 sicherzustellen. Es unterstützt die Betreiber auch dabei, die Anlagenverfügbarkeit zu erhöhen und Herausforderungen wie das Asset Management und die Lieferkettensicherheit zu meistern.
Autorin: Anne Grätz
Quelle: Rhebo