

OT-Sicherheit
Angriffserkennungssysteme für Netzbetreiber sowie Stadt- und Wasserwerke
Stadtwerke und kommunale Netzbetreiber stehen unter erheblichem Druck: Neben steigenden regulatorischen Vorgaben wie NIS2 gilt es, die unterbrechungsfreie Versorgung mit Strom, Gas und Wasser abzusichern. In einem Beitrag erläutert Anne Grätz, warum klassische IT-Sicherheitswerkzeuge in komplexen OT- und IoT-Landschaften fehlschlagen und wie passives Netzwerk-Monitoring und Systeme zur Angriffserkennung (SzA) kontinuierliche Sichtbarkeit schaffen, ohne empfindliche Steuerungsprozesse zu beeinträchtigen.
In der öffentlichen Wahrnehmung werden Systeme zur Angriffserkennung häufig auf das reduziert, was bereits im Namen steckt. Dabei können Energieversorgungsunternehmen mit einem Angriffserkennungssystem - vor allem wenn es die Netzleit- und Fernwirktechnik im Blick behält - gleich mehrere Herausforderungen lösen, die neben der offensichtlichen Cybersicherheit auch Compliance, Lieferkettensicherheit, Business Continuity und Anlagenverfügbarkeit umfassen.
Compliance
Rechtskonformität ist nach wie vor der treibende Faktor für viele Kritis-Betriebe, ein System zur Angriffserkennung (SzA) in ihrer Infrastruktur umzusetzen. Eine Herausforderung dabei bleibt häufig die Frage, was genau ein SzA eigentlich ist und umfasst. Für die einen sind es die Firewalls an den Netzwerkgrenzen, für das BSI dagegen ein ganzes Managementsystem. Dabei findet sich eine verhältnismäßig klare Definition der Funktionen und des Scope seit Jahren im IT-SIG 2.0. Demnach muss ein SzA:
- Die kritischen Prozesse und Anlagen von Versorgungsunternehmen überwachen können. Daraus ergibt sich bereits, dass mindestens die industriellen Prozesse und Anlagen der Energieversorgung abgedeckt sein müssen. Klassische IT-Lösungen und Firewalls haben dort wenig Gewicht, denn sie sitzen nur am Rand bzw. außerhalb der kritischen Anlagen und haben selten ein Verständnis für OT-Kommunikation. Ein SzA, das direkt in der industriellen Infrastruktur (der OT) sitzt, überwacht dagegen genau den Bereich, der rechtlich gefordert ist.
- Kontinuierlich Daten sammeln, um Angriffe zu erkennen. Hier spalten sich die Meinungen. Reicht es, wenn diese Daten ausschließlich an der Netzwerkgrenze gesammelt werden? Oder sollte bei der heutigen Bedrohungslandschaft, in der verstärkt der Netzwerkzugang über gestohlene Zugangsdaten forciert wird, der Blick auch nach innen gehen - auf die Netzwerke selbst? Siehe Punkt 1.
- Angriffe abwehren können. Das wiederum setzt voraus, dass sie überhaupt erkannt, lokalisiert und nachvollzogen werden können. Womit wir zu Punkt 2 zurückkehren.
Compliance umfasst für Stadtwerke, Wasserwerke und Netzbetreiber aber nicht nur den Nachweis eines SzA, sondern vor allem auch das Einhalten der Meldepflicht. Ein Angriffserkennungssystem für die OT - wie Rhebo Industrial Protector - detektiert und dokumentiert alle Cybervorfälle im Detail, in ihrer Gesamtheit und über die Zeit. Verdächtige Aktivitäten in der OT werden dabei als Packet Capture (pcap) gespeichert, sodass Vorfälle ausgewertet und entsprechend der gesetzlichen Anforderungen gemeldet werden können.
Asset Management
In vielen industriellen Infrastrukturen ist die Asset-Dokumentation nach wie vor lückenhaft. Das ist nicht nur ein Problem für die Cybersicherheit, sondern auch für das generelle Asset Management und die Netzführung. Welche Geräte und Systeme laufen überhaupt in der OT? Welche Abhängigkeiten existieren? Welche Assets sind kritisch für den Netzbetrieb?
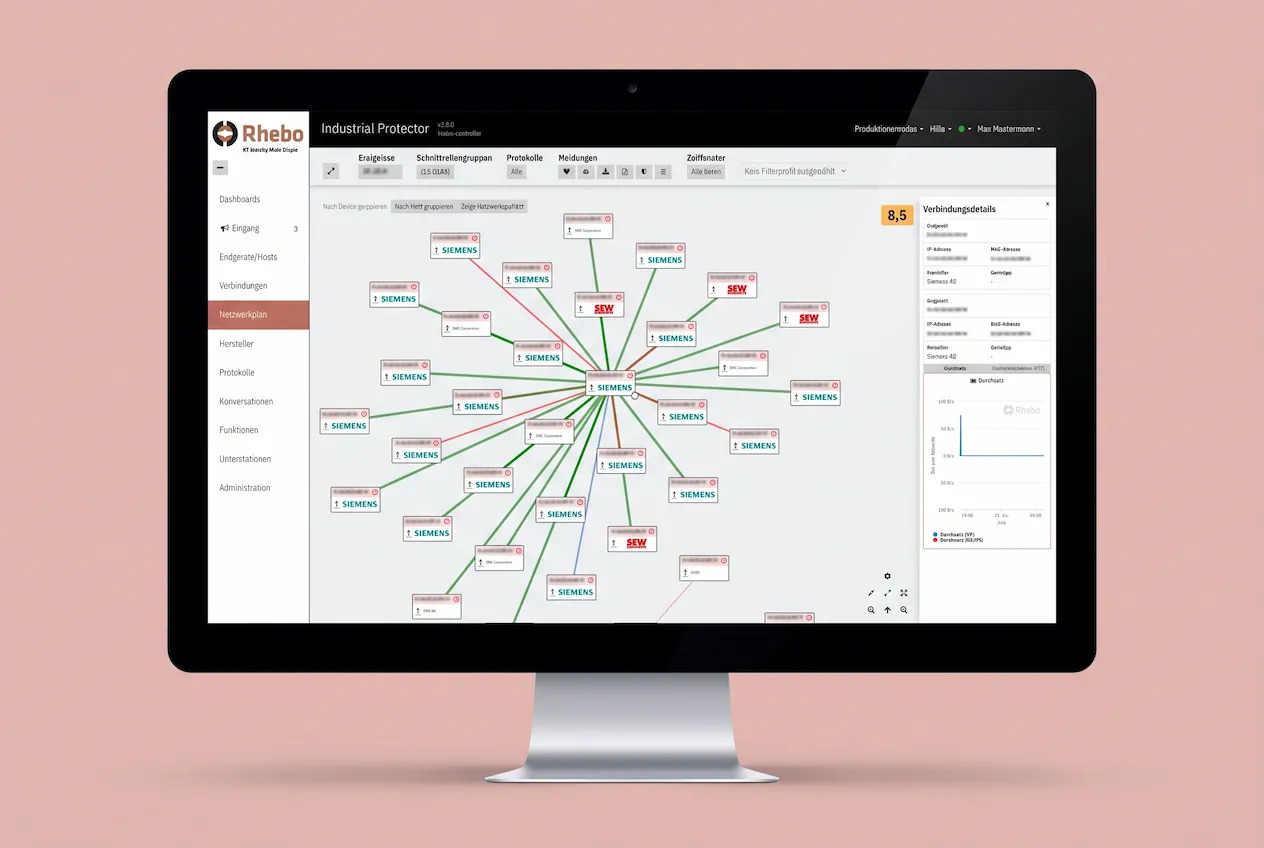
Das SzA für die OT erstellt einen Netzplan (siehe Bild) aller kommunizierenden Assets, deren Eigenschaften, Verbindungen und Durchsätze. Dadurch erlangen Asset Manager nicht nur Klarheit darüber, welche Geräte und Systeme in der OT existieren, sondern auch in welchem Verhältnis sie zueinander stehen. Das erleichtert die Planung von Reparaturen, Erneuerungen und Wartungseinsätzen.
Risikomanagement
Das Risikomanagement ist nicht nur eine Übung in Compliance sondern längst integrale Managementaufgabe, um die Versorgungsdienstleistung langfristig sicherzustellen. Durch die Informationen und insbesondere den Netzplan aus dem SzA für die OT kann auch das Risikomanagement besser bewerten:
- welche Abhängigkeiten zwischen Systemen herrschen.
- welche Schwachstellen im OT-Netz existieren.
- welche kritischen Systeme exponiert sind (z. B. durch verbundene andere Systeme, für die es Schwachstellenmeldungen gibt oder die selbst exponiert sind).
- welche Sicherheitslücken in der OT-Kommunikation existieren, z. B. unsichere Protokolle, fehlende Authentifizierung etc.
Cybersicherheit gegen das Unbekannte
Cybersicherheit ist nicht gleich Cybersicherheit. Der etablierte Ansatz aus der IT baut nach wie vor auf bekannte Malware-Signaturen, das so genannte Blocklisting. Jedoch hat sich die Angriffslandschaft seit Jahren gewandelt. Der Einsatz von KI in Cyberangriffen reduziert weiter die Chance, über Signaturen aber auch reine Allowlists verdächtige Aktivitäten zu detektieren. Vielmehr muss heute - neben den altbewährten Ansätzen - darauf fokussiert werden, Veränderungen in der legitimen Kommunikation frühzeitig zu erkennen. Diese Anomalien sind gerade in der OT gut abzugrenzen, da die OT-Kommunikation in der Regel stark deterministisch und wiederholend ist.
Ein SzA mit Anomalieerkennung ermöglicht neben der klassischen Malware-Detektion:
- die Ausnutzung von Zero-Day-Schwachstellen zu erkennen,
- mehrstufige Cyberangriffe zu erkennen (z. B. laterale Bewegung, Scans, Manipulationen),
- mittels Deep Packet Inspection Manipulation der OT-Kommunikation zu erkennen,
- Angriffe über legitime Accounts (auch von Admin-Accounts) zu erkennen,
- Angriffe zu detektieren, die “Living-of-the-land”-Methoden nutzen.
- die indirekte Absicherung von Legacy-Systemen, für die keine Sicherheitsupdates mehr ausgeliefert werden. Was nicht abgesichert werden kann, ist nicht automatisch ein aussichtsloser Fall. Es muss nur genauer überwacht werden, um mögliche Kompromittierungen durch abweichendes Systemverhalten in Echtzeit zu erkennen.