

Mehr Sicherheit durch Verinselung
Die Anlage des Regelwerks für den Paketfilter erfolgt für jede Betriebsart (Standard- oder NAT-Router) gesondert. Durch Zuordnung eines Labels (z. B. Normalbetrieb oder Wartung) zu den erstellten Filterregeln können zeitlich unterschiedliche Anforderungen bezüglich der Filterung der Datenpakete realisiert werden. Der Anlage der Filteregeln liegt das Whitelist-Prinzip zugrunde, es ist also alles verboten was nicht ausdrücklich erlaubt ist. Die Anlage der Filteregeln erfolgt in einer überaus übersichtlichen und damit gut verständlichen Erfassungsmaske (Bild 3). Hierzu trägt sowohl die farbliche Kennzeichnung der Eingabebereiche als auch die konsequent schrittweise Vorgehensweise bei. Beginnend mit der Vergabe einer Bezeichnung für die anzulegende Regel muss zunächst festgelegt werden für welche Richtung die Regel gelten soll. Danach erfolgt die Festlegung der Filteregeln für Quelle und Ziel anhand der Adressierungsinformationen
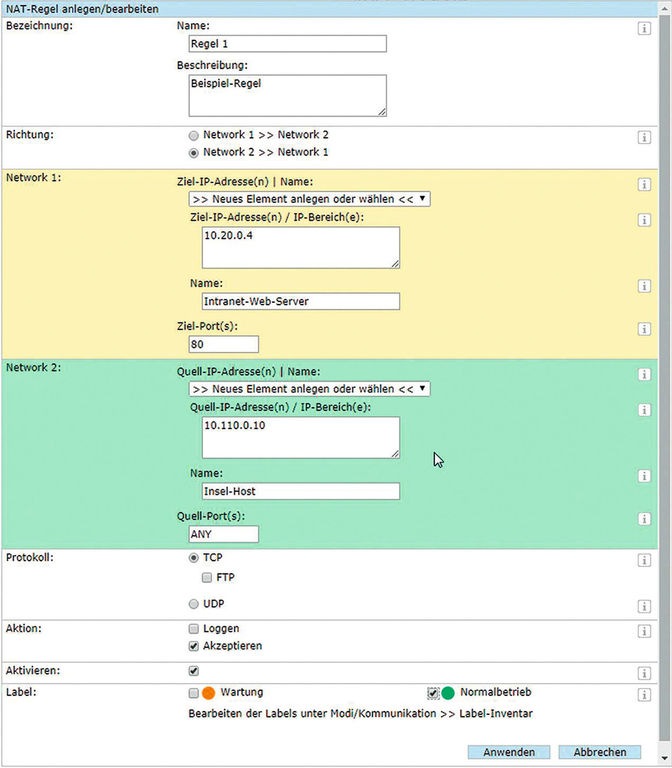
IP-Adresse(n) und
Port-Nummer(n)
sowie der Angabe des Transportprotokolls (TCP oder UDP). Bei TCP kann noch eine weitere Einschränkung auf das File Transfer Protocol (FTP) erfolgen. Die Anlage der Filterregeln schließt mit deren Aktivierung, Angaben zu Aktionen und der Zuordnung zu einem Label. Über Info-Buttons können Information/Ausfüllhinweise zu den einzelnen Feldern aufgerufen werden.
Fix Defined Firewall – Einbahnstraße für Datenpakete
Dieses Gerät folgt zwar ebenfalls dem Konzept der Verinselung, aber in einer völlig anderen Weise. Die Fix Defined Firewall wird komplett konfiguriert ausgeliefert und ist damit „Plug&Play“ installierbar – ohne Netzwerkkenntnisse. Die Funktion des Gerätes lässt sich in einem Satz beschreiben: In einer Richtung können ausnahmslos alle Datenpakete passieren und in der Gegenrichtung kommt kein Datenpaket durch. Damit ist zwar der Einsatzbereich dieses Gerätes deutlich abgegrenzt, aber dort wo genau das nötig ist, erfüllt es diese Anforderung vollumfänglich. Seitens des Herstellers wird diesbezüglich der Anschluss eines Netzwerksniffers genannt. Es sind aber auch Einsatzmöglichkeiten im Rahmen von IoT- und I4.0-Projekten (Stichwort: Daten sammeln) denkbar. Hier sind zwar keine Netzwerkkenntnisse zur Installation nötig, wohl aber im Vorfeld bei der Geräteauswahl und Bestimmung der Einsatzbereiche.
Netzwerkkenntnisse unerlässlich
Spätestens wenn es um die Schaffung sicherer Netzübergänge [1] oder eben um die Verinselung geht, wird schnell deutlich, dass nur grundlegende Netzwerkkenntnisse nicht mehr genügen. Um IP-Adressen in einem Intranet zu vergeben reichen noch Kenntnisse zum Adressaufbau und zu den zur Verfügung stehenden privat frei nutzbaren Adressbereichen. Aber um einen Paketfilter zu konfigurieren, muss man tiefer in den Adressierungsmechanismus mittels Ports und Protokollen einsteigen. W&T bietet hierzu auf seiner Webseite ein breites und gut aufbereitetes Informationsangebot. Das gilt auch für die Anleitungen zur Inbetriebnahme. Grundlegende und weitestgehend produktneutrale Netzwerkkenntnisse mit einem deutlichen Bezug zur Automatisierungstechnik bietet das als PDF-Datei frei verfügbare Grundlagenbuch „TCP/IP-Handbuch“ von F. Thiel (Bild 4). Die Themenpalette reicht dabei von der physikalischen Übertragung, über die logische Adressierung und den Transportprotokollen, den Anwendungs- und Web-Protokollen, den IoT- und I4.0-Protokollen bis hin zu Aspekten der Daten- und Netzwerksicherheit [2].
Fazit
Die von W&T angebotenen Geräte sind im besten Sinne des Wortes „praxisgerecht zu Ende gedacht“. Mit dem Wissen um die Technologien des Internets und den Anforderungen der Automatisierungstechnik sind Produkte entstanden, die sowohl den Bedürfnissen der industriellen als auch der handwerklichen Praxis entsprechen. Wegen des vorzüglichen Informationsangebots des Unternehmens und der gelungenen Gestaltung des WBM zur Erstellung von Paketfiltern sind die Produkte auch für die Ausbildung von Meistern, Technikern und Ingenieuren zu empfehlen.
Ein Sicherheitsgateway (oft auch Firewall genannt) ist ein System aus soft- und hardwaretechnischen Komponenten zur Gewährleistung einer sicheren Kopplung von IP-Netzen durch Einschränkung der technisch möglichen auf die in einer IT-Sicherheitsleitlinie als ordnungsgemäß definierte Kommunikation. Sicherheit bei der Netzkopplung bedeutet hierbei vor allem die ausschließliche Zulassung erwünschter Zugriffe oder Datenströme zwischen verschiedenen Netzen und die Kontrolle der übertragenen Daten. Die Verwendung des Begriffs Sicherheitsgateway anstatt des üblicherweise verwendeten Begriffs Firewall soll verdeutlichen, dass zur Absicherung von Netzübergängen heute nicht mehr ein einzelnes Gerät verwendet wird, sondern eine Menge von Rechnern und deren Konzeption, die unterschiedliche Aufgaben übernehmen, z. B. Paketfilterung, Schutz vor Viren oder die Überwachung des Netzverkehrs.
BSI-Leitfaden „Integration und IT-Revision von Netzübergängen“
Literatur
[2] Thiel, F.: TCP/IP-Ethernet: Mach es einfach. Netzwerktechnische Grundlagen. 8. überarbeitete & erweiterte Auflage, Wiesemann & Theis GmbH, Wuppertal 01-2020. n
? Teil 5: Typische Architekturen und praktische Aspekte. ep 73 (2019) 8, LERNEN & KÖNNEN S. 1214.
? Teil 3: Bausteine von Sicherheitsgateways Proxys und NAT. ep 73 (2019) 6, LERNEN & KÖNNEN S. 67.
? Teil 4: Virtualisierung und weitere Sicherheitswerkzeuge. ep 73 (2019) 7, LERNEN & KÖNNEN S. 57.
[1] Möbus, H.: Sichere Netzübergänge (ep-Beitragsreihe).
? Teil 2: Bausteine von Sicherheitsgateways Paketfilter. ep 73 (2019) 5, LERNEN & KÖNNEN S. 67.
? Teil 1: Modellvorstellung und Begriffe. ep ?73 (2019) 4, LERNEN & KÖNNEN S. 67.
Weitere Bilder
- H. Möbus
Downloads
Laden Sie diesen Artikel herunter